Arithmétique des entiers — division, PGCD, Bézout, congruences
Idée. L'arithmétique étudie la divisibilité dans Z. Deux outils structurent tout : la division euclidienne (qui engendre l'algorithme d'Euclide et le PGCD) et les congruences (l'arithmétique « modulo n », où l'on calcule sur les restes).
A. Division euclidienne
Pour a∈Z et b∈N∗, il existe un unique couple (q,r) tel que
a=bq+r,0≤r<b.q est le quotient, r le reste. On dit que bdivisea (noté b∣a) lorsque r=0.
Exemple.2024=17×119+1 : quotient 119, reste 1. Attention au signe : −47=6×(−8)+1 (le reste reste dans [0,b[, donc 1, pas −5).
B. PGCD, algorithme d'Euclide, PPCM
Le PGCDpgcd(a,b) est le plus grand diviseur commun. Algorithme d'Euclide : pgcd(a,b)=pgcd(b,r), on itère jusqu'au reste nul.
Exemple.pgcd(252,198) : 252=198⋅1+54, 198=54⋅3+36, 54=36⋅1+18, 36=18⋅2+0. Donc pgcd=18.
Le PPCM vérifie la relation fondamentale
pgcd(a,b)×ppcm(a,b)=∣ab∣.a et b sont premiers entre eux lorsque pgcd(a,b)=1.
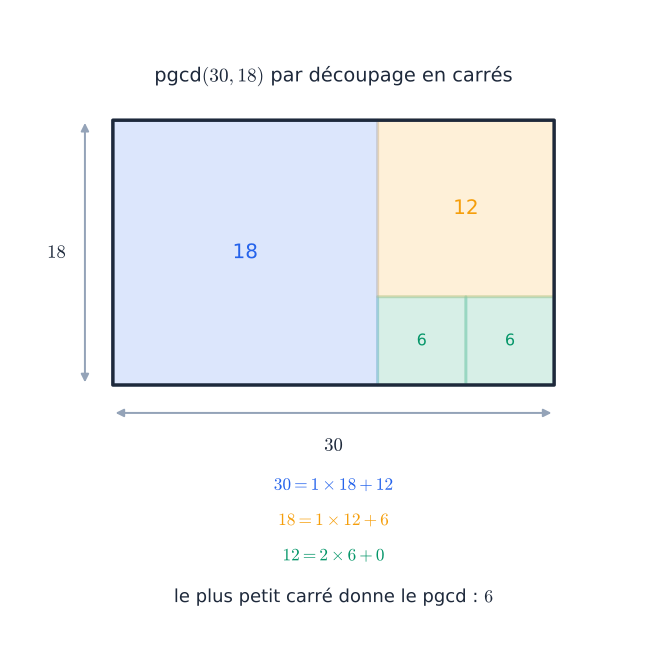
L'algorithme d'Euclide est un pavage. Découper un rectangle 30×18 en carrés aussi grands que possible reproduit exactement les divisions successives : 30=1×18+12, puis 18=1×12+6, puis 12=2×6+0 — et le côté du dernier carré est le pgcd, ici 6. C'est la raison géométrique pour laquelle l'algorithme s'arrête et pour laquelle il rend bien le pgcd. Contrôle : 182+122+62+62=540=30×18, le pavage est exact.
C. Nombres premiers & factorisation
Un entier p≥2 est premier s'il n'a pas d'autre diviseur que 1 et p. Théorème fondamental de l'arithmétique : tout entier ≥2 s'écrit de façon unique n=p1α1⋯pkαk.
De la factorisation on lit : le nombre de diviseurs∏(αi+1), le PGCD (min des exposants), le PPCM (max des exposants).
Bézout. Si d=pgcd(a,b), il existe u,v∈Z tels que au+bv=d. Plus précisément, les entiers de la forme au+bv sont exactement les multiples de d ; en particulier a,b premiers entre eux ⟺∃u,v,au+bv=1. Hors du cas 1, la réciproque est fausse : 2⋅1+4⋅1=6, alors que pgcd(2,4)=2. Pour conclure d=pgcd(a,b) d'une égalité au+bv=d, il faut de plus que l'entier d≥1 divise a et b. Les coefficients (u,v) s'obtiennent en remontant l'algorithme d'Euclide.
Théorème de Gauss. Si a∣bc et pgcd(a,b)=1, alors a∣c.
E. Congruences
a≡b(modn) signifie n∣(a−b) (même reste modulo n). Les congruences sont compatibles avec + et × : on peut remplacer chaque entier par son reste avant de calculer.
Exemple.123⋅456(mod7) : 123≡4, 456≡1, donc 123⋅456≡4⋅1=4(mod7).
Critères de divisibilité.10≡1(mod9)⟹n≡ (somme de ses chiffres) (mod9). 10≡−1(mod11)⟹n≡ (somme alternée des chiffres, en partant des unités avec le signe +) (mod11).
Arithmétique modulaire sur le cercle : les entiers s'enroulent autour d'un cadran à n=12 positions (Z/12Z). Réduire modulo 12 revient à compter le reste après un ou plusieurs tours : 17≡5(mod12) (un tour complet +5). C'est aussi le groupe cyclique (Z/12Z,+), analogue des racines 12-ièmes de l'unité.
F. Équations diophantiennes & congruences linéaires
L'équation ax+by=c a des solutions entières ⟺pgcd(a,b)∣c. On trouve une solution particulière par Bézout, puis la solution généralex=x0+dbt,y=y0−dat.
Une congruence linéaireax≡b(modn) se résout, lorsque pgcd(a,n)=1, en multipliant par l'inverse de a modulo n.
Dans le palier approfondissement (Pro) : Congruences avancées & structures — Fermat, Euler, restes chinois, groupes
A. Inverse modulaire
B. Petit théorème de Fermat
C. Indicatrice & théorème d'Euler
D. Exponentiation modulaire rapide
E. Théorème des restes chinois (CRT)
F. Structures : groupes, anneaux, corps
G. Application : RSA
La suite dans l'app Maths Post-Bac
Palier approfondissement, 54 exercices corrigés pas à pas, quiz, tuteur IA,
PDF téléchargeables et suivi de progression — pour BUT, BTS, licence et maths de l'ingénieur.